
Los mejores parásitos no matan a sus huéspedes. Se instalan discretamente, se ponen cómodos y siguen su curso sin que nadie los detecte, sirviéndose de lo que quieren, mientras el huésped sigue con su día a día sin darse cuenta en absoluto de que algo ha cambiado.
Las tres conclusiones principales sobre por qué las lagunas de visibilidad exponen a las organizaciones al riesgo de ciberamenazas
- Los dispositivos periféricos son objetivos atractivos porque son invisibles por diseño. Los dispositivos periféricos y de IoT (cámaras inteligentes, sensores, cargadores de vehículos eléctricos, etc.) combinan gran escala, una aplicación irregular de parches y una falta de telemetría, lo que significa que los dispositivos comprometidos siguen funcionando con normalidad mientras sirven silenciosamente a un atacante, sin ninguna señal evidente de que algo vaya mal.
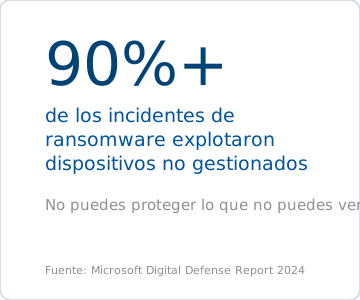
- Que un dispositivo «siga funcionando» no es prueba de que «no esté comprometido». Dado que los dispositivos periféricos no se diseñaron para informar de su propio estado y, a menudo, no pueden ejecutar agentes de seguridad estándar, las organizaciones suelen carecer de una referencia real sobre cómo es el comportamiento normal de un dispositivo, lo que hace casi imposible detectar actividades anómalas.
- La supervisión del comportamiento a nivel de red es el camino práctico a seguir. Dado que no se pueden implementar agentes en la mayoría de los dispositivos periféricos o de IoT, la red se convierte en el principal punto de observación, y el establecimiento de referencias de comportamiento (con quién se comunica un dispositivo, cuándo, en qué medida y a través de qué protocolo) es tanto el mejor método de detección como una forma práctica de demostrar el cumplimiento de marcos normativos como NIS2, ISO 27001, y PCI DSS 4.0.

¿Cómo hemos llegado hasta aquí?
Durante años, la ciberseguridad se basó en una idea bastante sencilla: proteger el perímetro. Proteger el centro de datos. Cerrar con llave la
red LAN corporativa. Instalar software adecuado en los portátiles. Ese modelo funcionaba razonablemente bien cuando la mayor parte de lo que importaba se encontraba dentro de un perímetro definido. Pero las arquitecturas modernas ya no funcionan así. Las organizaciones actuales cuentan con cientos, o a veces miles, de dispositivos que operan muy fuera de ese perímetro.
Infraestructura de recarga de vehículos eléctricos. Equipos de monitorización médica. Sistemas de comercio minorista. Sensores industriales. Cámaras inteligentes. Dispositivos de seguimiento logístico. Todos ellos son «dispositivos periféricos»: objetos que se encuentran en el mundo exterior, no en tus edificios seguros y protegidos, y todos necesitan conectarse al centro para realizar su trabajo. Son funcionales, están distribuidos y, en la gran mayoría de los casos, son prácticamente invisibles para los equipos de seguridad encargados de proteger la organización.
Esa invisibilidad no fue intencionada. Los dispositivos se diseñaron para funcionar sin ser vigilados, pero ahora eso supone un punto débil.
El trío que tanto gusta a los atacantes
Desde la perspectiva de un atacante, los dispositivos periféricos y de IoT combinan tres cualidades extraordinariamente atractivas.
| La primera es la escala. Estamos hablando de millones de dispositivos a nivel mundial y, incluso dentro de una misma organización, de potencialmente miles de superficies de ataque individuales. Esa escala por sí sola cambia por completo las ecuaciones. Una vez que se superan los doscientos dispositivos, la pregunta deja de ser si se sufrirá un ataque y pasa a ser cuándo. Es aritmética, no pesimismo. |
|
|
|
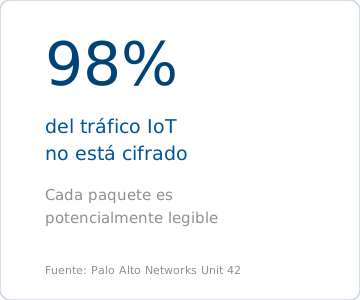
La segunda es la inconsistencia. Incluso dos dispositivos idénticos del mismo fabricante, instalados con seis meses de diferencia, pueden ejecutar firmware diferente. Multiplica eso por docenas de proveedores de hardware con diferentes políticas de actualización, algunos de los cuales lanzarán un parche de firmware sin avisarte, y tendrás un entorno en el que es casi imposible mantener todos los dispositivos actualizados y protegidos de manera uniforme. La reacción operativa instintiva, como es comprensible, es desactivar las actualizaciones automáticas de firmware para evitar tiempos de inactividad inesperados. Lo cual es, por supuesto, precisamente lo que esperan los atacantes.
|
|
|
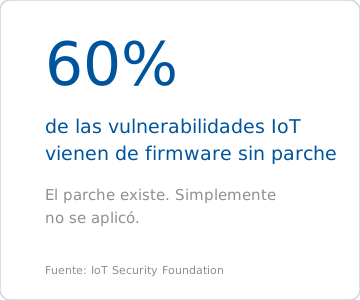
La tercera esla invisibilidad de los equipos en el edge. Estos dispositivos no generan el tipo de telemetría con el que los equipos de seguridad están acostumbrados a trabajar. Tu portátil envía información constantemente, ya sea sobre el estado de la batería, el uso de la memoria, el software instalado u otras señales de comportamiento. Los dispositivos periféricos no hacen eso. Se comunican cuando tienen datos que comunicar, no para decir «estoy aquí», «funciono bien» o «esto es lo que ha estado pasando». Y, dado que a menudo funcionan con sistemas operativos simplificados o propietarios, los proveedores de soluciones de seguridad tradicionales simplemente no los admiten; no se les puede instalar un agente de seguridad normal ni aunque se quisiera.
|
|
|
El resultado: un enorme parque de dispositivos distribuido e inconsistente que nadie supervisa realmente…
Mirai: la llamada de atención que seguimos ignorando
En 2016, un malware llamado Mirai dejó fuera de servicio una parte significativa de Internet. Twitter. Netflix. Reddit. GitHub. Indisponibles durante horas en gran parte de EE. UU. y Europa.
Lo que hizo que Mirai fuera tan notable no fue su sofisticación. No utilizó vulnerabilidades de día cero ni técnicas avanzadas. Simplemente escaneaba Internet de forma continua en busca de dispositivos IoT que aún utilizaran credenciales predeterminadas, los comprometía automáticamente y los reclutaba para formar parte de una enorme red de bots. La magnitud de lo que logró reunir —cientos de miles de dispositivos— generó un ataque DDoS que nadie tenía la infraestructura necesaria para absorber.
La lección fue contundente: los atacantes no necesitan ser inteligentes si el ecosistema es descuidado. Contraseñas predeterminadas, firmware desactualizado, falta de supervisión: eso es todo lo que hace falta.
Casi una década después, muchas de esas mismas condiciones siguen existiendo. Algunos de esos dispositivos originales de la era Mirai siguen en funcionamiento, siguen operativos y es posible que sigan presentando las mismas vulnerabilidades. Entornos operativos de larga duración formados por sistemas industriales, infraestructura sanitaria, servicios públicos… ese tipo de entornos en los que el hardware se sustituye con poca frecuencia. Y los propios dispositivos suelen venir equipados con pilas de software complejas y en capas: firmware de terceros, distribuciones de Linux integradas, bibliotecas de código abierto, API en la nube de múltiples proveedores. En algún lugar de esa pila puede haber credenciales codificadas de forma fija, interfaces de depuración no documentadas que quedaron de la fase de desarrollo o vías legítimas de telemetría de los proveedores que un atacante puede aprovechar. La organización no creó estos riesgos. Los heredó.
La falta de visibilidad que los CISO no pueden permitirse
El papel de un CISO ha cambiado considerablemente en los últimos años. Antes se trataba de: prevenir el malware.
Ahora se trata de: mantener la resiliencia operativa, gestionar el cumplimiento normativo, proteger la confianza de los clientes y facilitar la transformación digital, y hacerlo todo de forma simultánea y continua en un entorno que se expande en todas direcciones. ¡Es un poco agotador!
Los dispositivos periféricos complican aún más todo esto. No solo porque son difíciles de proteger, sino porque la mayoría de las organizaciones carecen de la visibilidad necesaria para saber, en primer lugar, qué es lo «normal» para ellas. Y si no sabes qué es lo «normal», no puedes detectar lo «anormal».
Es posible que los equipos de seguridad sepan que existe un dispositivo. Pero ¿saben con qué direcciones IP se comunica normalmente? ¿Cuánto tráfico envía? ¿Qué protocolos utiliza? ¿Si ese ligero repunte en las conexiones salientes a las 3 de la madrugada de un martes es normal o se trata de un escaneo lateral?
En muchos casos, no. No lo saben. Y eso es lo que mantiene el ataque invisible.
Un dispositivo comprometido que sigue haciendo su trabajo no te da ninguna señal evidente. El malware está diseñado así. Interrumpir el funcionamiento normal sería como levantar una bandera. Así que no lo hace. Simplemente sigue haciendo en silencio lo que se le ha ordenado hacer en paralelo.
La implicación práctica es que, si te basas en que «sigue funcionando» como principal indicador de que «no está comprometido», estás partiendo de una suposición errónea.
Cómo debería ser
En entornos en los que no se pueden implementar agentes —y, en el caso del IoT y el «edge», eso se aplica prácticamente a todos—, la red se convierte en tu principal punto de observación. Puede que sea el único.
Eso significa comprender cuál es el comportamiento normal de cada dispositivo: con quién se comunica, cuándo, en qué medida y utilizando qué protocolos. Establece esa línea de referencia y, de repente, tendrás algo con lo que comparar. Conexiones salientes inesperadas a direcciones IP desconocidas. Escaneo lateral. Solicitudes DNS inusuales. Un aumento repentino del volumen de tráfico sin explicación operativa.
Ninguna de estas cosas es concluyente por sí sola. Pero son señales, y en este momento la mayoría de las organizaciones no las están recopilando.
La buena noticia es que la supervisión del comportamiento a nivel de red resulta ser también una de las formas más prácticas de demostrar el cumplimiento de normativas y marcos como NIS2, ISO 27001 y PCI DSS 4.0, que no siempre especifican exactamente cómo lograr la visibilidad en entornos distribuidos, pero que hacen que sea prácticamente imposible demostrar el cumplimiento sin ella.
La superficie de ataque en el perímetro no va a desaparecer. ¡Más bien al contrario, está creciendo! Hay más dispositivos, más dispersión y más complejidad. Las organizaciones que se adelanten a esta tendencia no serán necesariamente aquellas que protejan cada dispositivo a la perfección. Podría decirse que eso es imposible a gran escala. Serán aquellas que logren una visibilidad continua del comportamiento en todo su parque de dispositivos, de modo que, cuando algo cambie, se enteren.
Porque no se puede defender lo que no se puede observar. Y, en este momento, la mayor parte de lo que hay en el perímetro es invisible.
Lara Hellman es directora de producto en Wireless Logic, donde lidera la estrategia y el desarrollo de los productos de seguridad y las plataformas para clientes de la empresa.
La solución de detección de anomalías y amenazas de Wireless Logic está diseñada específicamente para los retos de seguridad del IoT y los entornos periféricos. Sin agentes, para una implementación rápida.
Consulta otros artículos
La seguridad IoT solía ser un problema ajeno. La CRA (Ley de Ciberresiliencia ) acaba de cambiar eso.
En septiembre de 2020, un empleado de una empresa de suministro de agua del Reino Unido llamada South Staffordshire PLC abrió un correo electrónico...
¿Qué es el AIoT?
Este año, el tema del Día Mundial del IoT (9 de abril) es Internet de la Inteligencia (IoI). Es un reconocimiento oportuno de la creciente...
PCI-DSS v4.0.1, el fraude en los pagos y la nueva superficie de ataque del IoT
Los pagos digitales se están extendiendo rápidamente por terminales de punto de venta (TPV), puntos de recarga de vehículos eléctricos, quioscos,...